Conformité & gestion des risques tiers
Avant/après : du KYC manuel à la veille RCS automatisée
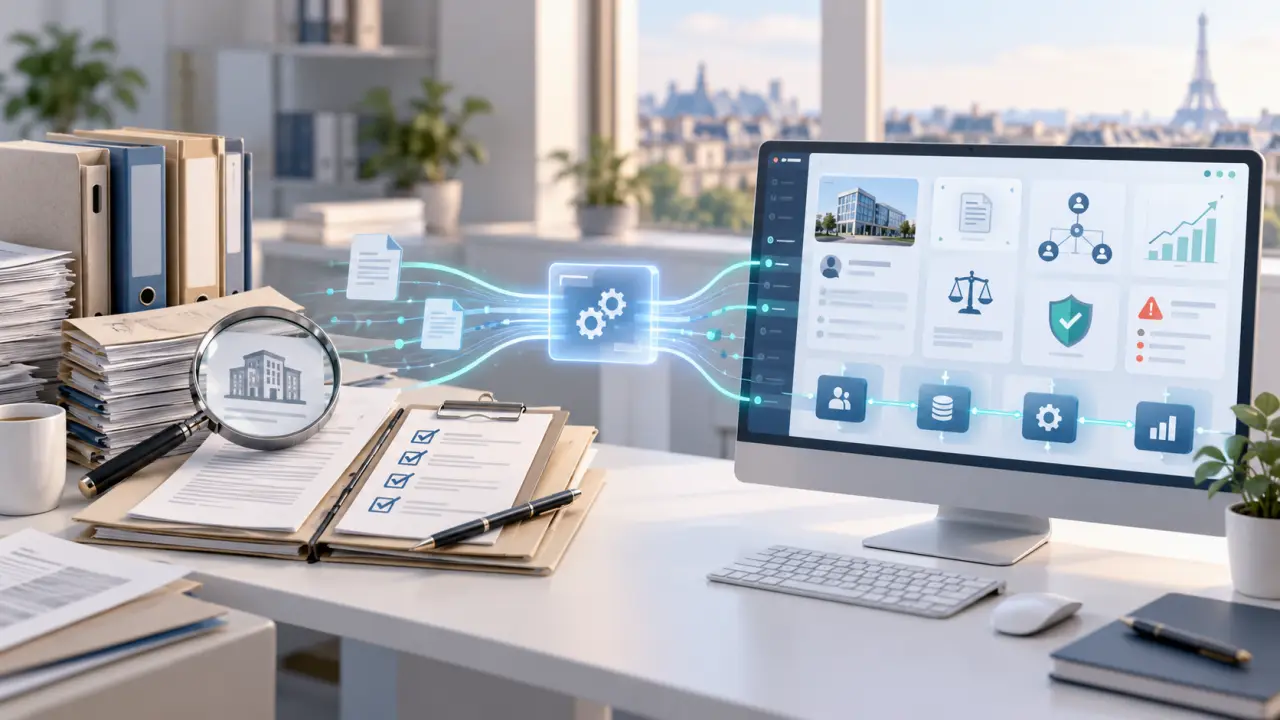
Le KYC reste souvent le premier point de friction dans l’onboarding d’un client, d’un fournisseur ou d’un partenaire. Les équipes collectent des justificatifs, vérifient l’identité des dirigeants, consultent le Registre du Commerce et des Sociétés, puis archivent leurs conclusions. Tant que le portefeuille reste limité, cette organisation peut fonctionner. Dès que le nombre de tiers augmente, elle devient cependant lente, difficile à auditer et peu adaptée à la détection des changements.
Passer d’un KYC manuel à une veille RCS automatisée ne consiste pas seulement à remplacer une recherche par un logiciel. Il s’agit de faire évoluer le processus : contrôler plus vite à l’entrée, surveiller les événements importants dans la durée et transmettre les alertes aux bonnes personnes.
Avant : un contrôle ponctuel, dépendant des équipes
Dans un processus traditionnel, un collaborateur demande les documents nécessaires, recherche l’entreprise par sa dénomination ou son numéro SIREN, puis compare les informations trouvées avec celles déclarées par le tiers. Il peut également examiner les bénéficiaires effectifs, les mandats des dirigeants et les éventuelles procédures collectives.
Cette méthode présente plusieurs limites opérationnelles :
- les informations sont vérifiées à une date donnée, sans suivi systématique après validation ;
- les relances et contrôles reposent sur des tableurs, des calendriers ou la mémoire des équipes ;
- les divergences entre documents peuvent être repérées tardivement ;
- la traçabilité des décisions varie selon les personnes et les services ;
- une modification statutaire ou une difficulté financière peut rester invisible jusqu’au prochain contrôle.
Le risque n’est donc pas uniquement celui d’une erreur de saisie. Un fournisseur peut changer de dirigeant, transférer son siège, modifier son activité ou faire l’objet d’une procédure collective après son onboarding. Sans mécanisme de surveillance, le dossier reste conforme dans l’outil alors que la réalité du tiers a évolué.
Après : une surveillance continue et documentée
Avec une plateforme de veille RCS, l’entreprise commence par constituer un portefeuille de tiers à partir des identifiants fiables : SIREN, SIRET ou données issues de l’ERP. Chaque entreprise est ensuite rattachée à une fiche de suivi. Les sources légales et financières sont consultées automatiquement selon la fréquence prévue par le dispositif.
Le fonctionnement manuel
Une recherche est lancée lorsqu’un onboarding commence ou lorsqu’un collaborateur pense à effectuer une revue. Le résultat est souvent enregistré dans un dossier séparé du système métier.
Le fonctionnement automatisé
Le tiers est surveillé après sa validation. Une alerte contextualisée est générée lorsqu’un événement pertinent apparaît, avec une piste d’audit exploitable par la conformité.
Les alertes peuvent couvrir les modifications statutaires, les changements de dirigeants, les transferts de siège, les évolutions d’activité ou les informations relatives aux procédures collectives. Elles ne remplacent pas l’analyse humaine : elles permettent de concentrer cette analyse sur les dossiers qui le justifient réellement.
Une intégration étape par étape avec l’ERP ou le CRM
1. Normaliser les données de référence
La première étape consiste à fiabiliser l’identification des tiers. Le SIREN doit être privilégié pour l’entreprise juridique, tandis que le SIRET permet de distinguer les établissements. Cette normalisation évite les doublons et limite les rapprochements erronés entre sociétés aux noms proches.
2. Définir les règles de surveillance
Tous les tiers ne présentent pas le même niveau d’exposition. Une entreprise peut choisir une surveillance renforcée pour les fournisseurs stratégiques, les intermédiaires financiers ou les partenaires situés dans des secteurs sensibles. Les règles peuvent également dépendre du pays, du montant des engagements ou du niveau de risque attribué lors de l’onboarding.
3. Connecter les alertes aux flux existants
Selon l’architecture en place, les résultats peuvent être transmis par API, webhook ou export structuré. Le CRM peut afficher une alerte sur la fiche du compte, tandis que l’ERP peut suspendre une étape de paiement ou demander une nouvelle validation. L’objectif est d’éviter la création d’un silo supplémentaire.
4. Organiser le traitement et la preuve
Chaque alerte doit être qualifiée : information sans impact, revue nécessaire, ou risque nécessitant une action. La conservation de la date, du motif, de la décision et du responsable facilite les contrôles internes et les audits. Une procédure claire précise aussi les délais de traitement et les conditions d’escalade.
Cette logique d’automatisation s’applique d’ailleurs à de nombreux projets où plusieurs critères doivent être vérifiés avant de décider. Pour un aménagement extérieur, par exemple, délimiter un espace occulté demande de considérer les dimensions, les matériaux et l’harmonie avec l’environnement ; Aerologis présente justement une approche pratique de ce sujet. Dans les deux cas, une méthode structurée réduit les oublis sans supprimer le jugement humain.
KYC, UBO et analyse de la santé financière
La veille RCS complète le contrôle KYC en maintenant les données à jour. Elle contribue aussi à la conformité UBO en facilitant la revue des bénéficiaires effectifs et des liens de contrôle, selon les informations disponibles et le périmètre réglementaire applicable. Lorsqu’une structure capitalistique évolue, le dossier peut être réexaminé au lieu de rester figé après sa validation initiale.
La dimension financière est tout aussi importante. Une baisse de capacité, une procédure collective ou un événement légal significatif peut modifier l’appréciation d’un partenaire. Croiser les signaux légaux et financiers permet de distinguer une simple actualisation administrative d’un risque susceptible d’affecter les livraisons, les paiements ou la continuité d’activité.
Mesurer le gain réel pour l’entreprise
Avant le déploiement, il est utile de mesurer le temps consacré à un dossier, le délai moyen d’onboarding, le nombre de revues en retard et la fréquence des données obsolètes. Après automatisation, les indicateurs peuvent porter sur le taux de tiers identifiés par SIREN, le délai de traitement des alertes et le volume de dossiers nécessitant une intervention.
Le bénéfice se situe à trois niveaux : les équipes opérationnelles gagnent du temps, la conformité dispose d’une information plus traçable et la direction bénéficie d’une meilleure visibilité sur les risques tiers. Pour découvrir comment structurer cette démarche et centraliser la surveillance légale et financière, consultez notre page d’accueil.
Une transition progressive, plutôt qu’un remplacement brutal
La transformation peut commencer par un périmètre pilote : fournisseurs critiques, nouveaux clients ou partenaires soumis à des exigences renforcées. L’entreprise teste alors la qualité des rapprochements, le niveau de pertinence des alertes et le circuit de validation. Une fois les règles stabilisées, le portefeuille peut être élargi et les flux intégrés plus profondément à l’ERP ou au CRM.
Le passage du KYC manuel à la veille RCS automatisée est finalement une évolution de gouvernance. Les équipes ne renoncent pas à leur expertise ; elles l’utilisent au moment où elle crée le plus de valeur : interpréter un signal, apprécier son impact et décider d’une action proportionnée.